Mirasim 文档
协作空间
托管的 Linux 或 Mac 环境,编程智能体常驻云端:合上电脑会话照常运行,团队在里面一起工作。
协作空间是什么
协作空间是 Mirasim 替你托管、让编程智能体常驻云端的运行环境。工作区、会话、终端和文件都在空间里:合上电脑、断网或换一台设备,会话照常运行,从哪台设备打开看到的都一样。
- 基础
- Linux · 2 核 · 4 GB 内存 · 30 GB 硬盘(可加)。
- 轻量
- Linux · 4 核 · 8 GB 内存 · 50 GB 硬盘(可加)。
- 标准
- Linux · 8 核 · 16 GB 内存 · 100 GB 硬盘(可加)。
- 专业
- macOS · Apple 芯片 · 10 核 · 16 GB 内存,给需要 macOS 或 Xcode 的工作。
- 人数
- 每个空间 5 个协作席位,给管理员和协作成员(所有者不占);另外最多 100 位观察成员,不占席位。要加购席位,写信到 support@mirasim.ai。怎么加人见第 13 章。
- 模型
- 平台模型用空间额度或个人额度,共享的 API key 由它的供应商结算。见下文「模型与额度」一节。
开通
协作空间随协作版提供:基础、轻量、标准、专业四档跑在我们的环境里,加赠额度;跑在你们自己电脑上的那一档免费(接入方法见第 14 章)。价格见价格页(mirasim.ai/pricing)。
账号里有协作空间额度,即每种规格能建几个。没有额度时,「添加空间」里的「新建协作空间」那一格写「你的账号可用云空间数为 0」;都用完时写「可用云空间数已用完」。需要更多成员或更多协作空间,写信到 support@mirasim.ai。
新建一个
- 打开空间菜单
点左栏顶部的空间名。菜单里的「所有空间」列着本机、你的协作空间,以及别人共享给你的空间和电脑。
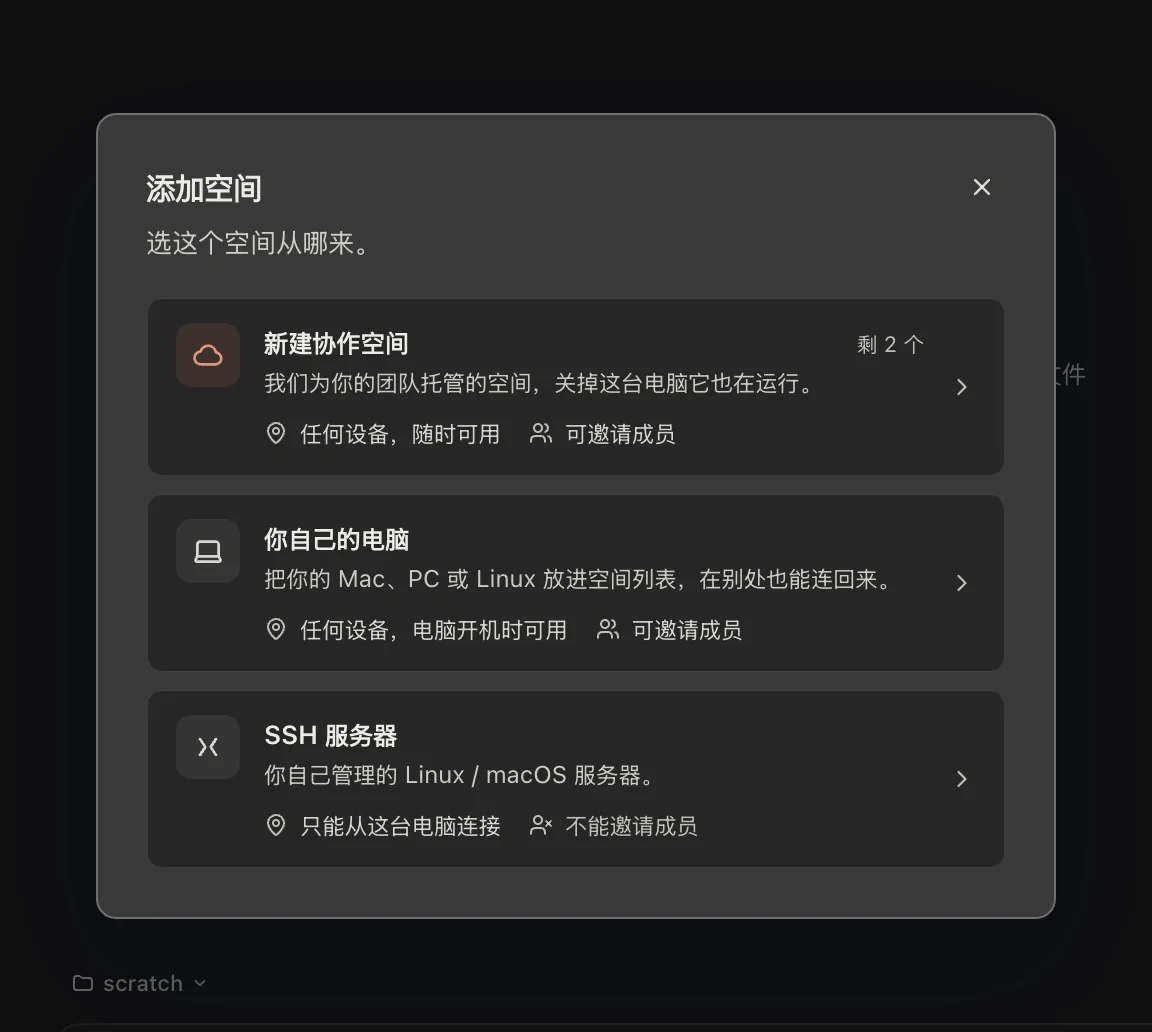
- 所有空间 › 添加空间 › 新建协作空间
「添加空间」先问来源。「新建协作空间」就是我们替你的团队托管的那种,旁边写着还剩几个。本机还没设为协作空间时,「所有空间」下面的「开一个云空间」打开的也是这里。
- 选规格
「协作空间」或「协作空间 Mac」。账号里没有的那一档写着「未开通」。分配好之后,协作空间就出现在空间列表里。
- 设置它的环境
建好后,当前窗口直接打开它的 空间设置 › 环境与同步:规格与运行组件、智能体与登录、工作区。之后随时可以从空间设置里再打开。
在「从本机搬过来」里点「同步」,把本机的工作区复制上去:目录里的文件、会话记录和智能体的记忆。这是一次性复制,之后两边不同步,代码用 git 在两边流转。凭据、~/.ssh、~/.aws 不会被复制。
打开协作空间
点左栏顶部的空间名,在「最近」或「所有空间」里点一个协作空间,它会在自己的窗口里打开;已经开着的话就把那个窗口带到前面。你点的那个窗口保持不变。左栏顶部写着这个窗口所在的空间。
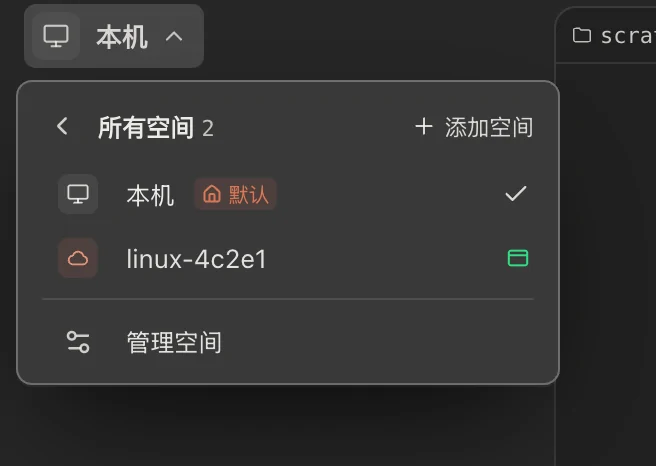
- 已打开
- 已经有一个窗口开着;在「管理空间」里那一行还写着几人在线、几个会话在跑。
- 可连接
- 点一下在新窗口中打开。
- 离线
- 这个协作空间暂时连不上。
连接断了,窗口会自己重连,空间菜单里写明几秒后重试;点「立即重连」立刻再试。断开期间,协作空间照常运行。
在协作空间里干活
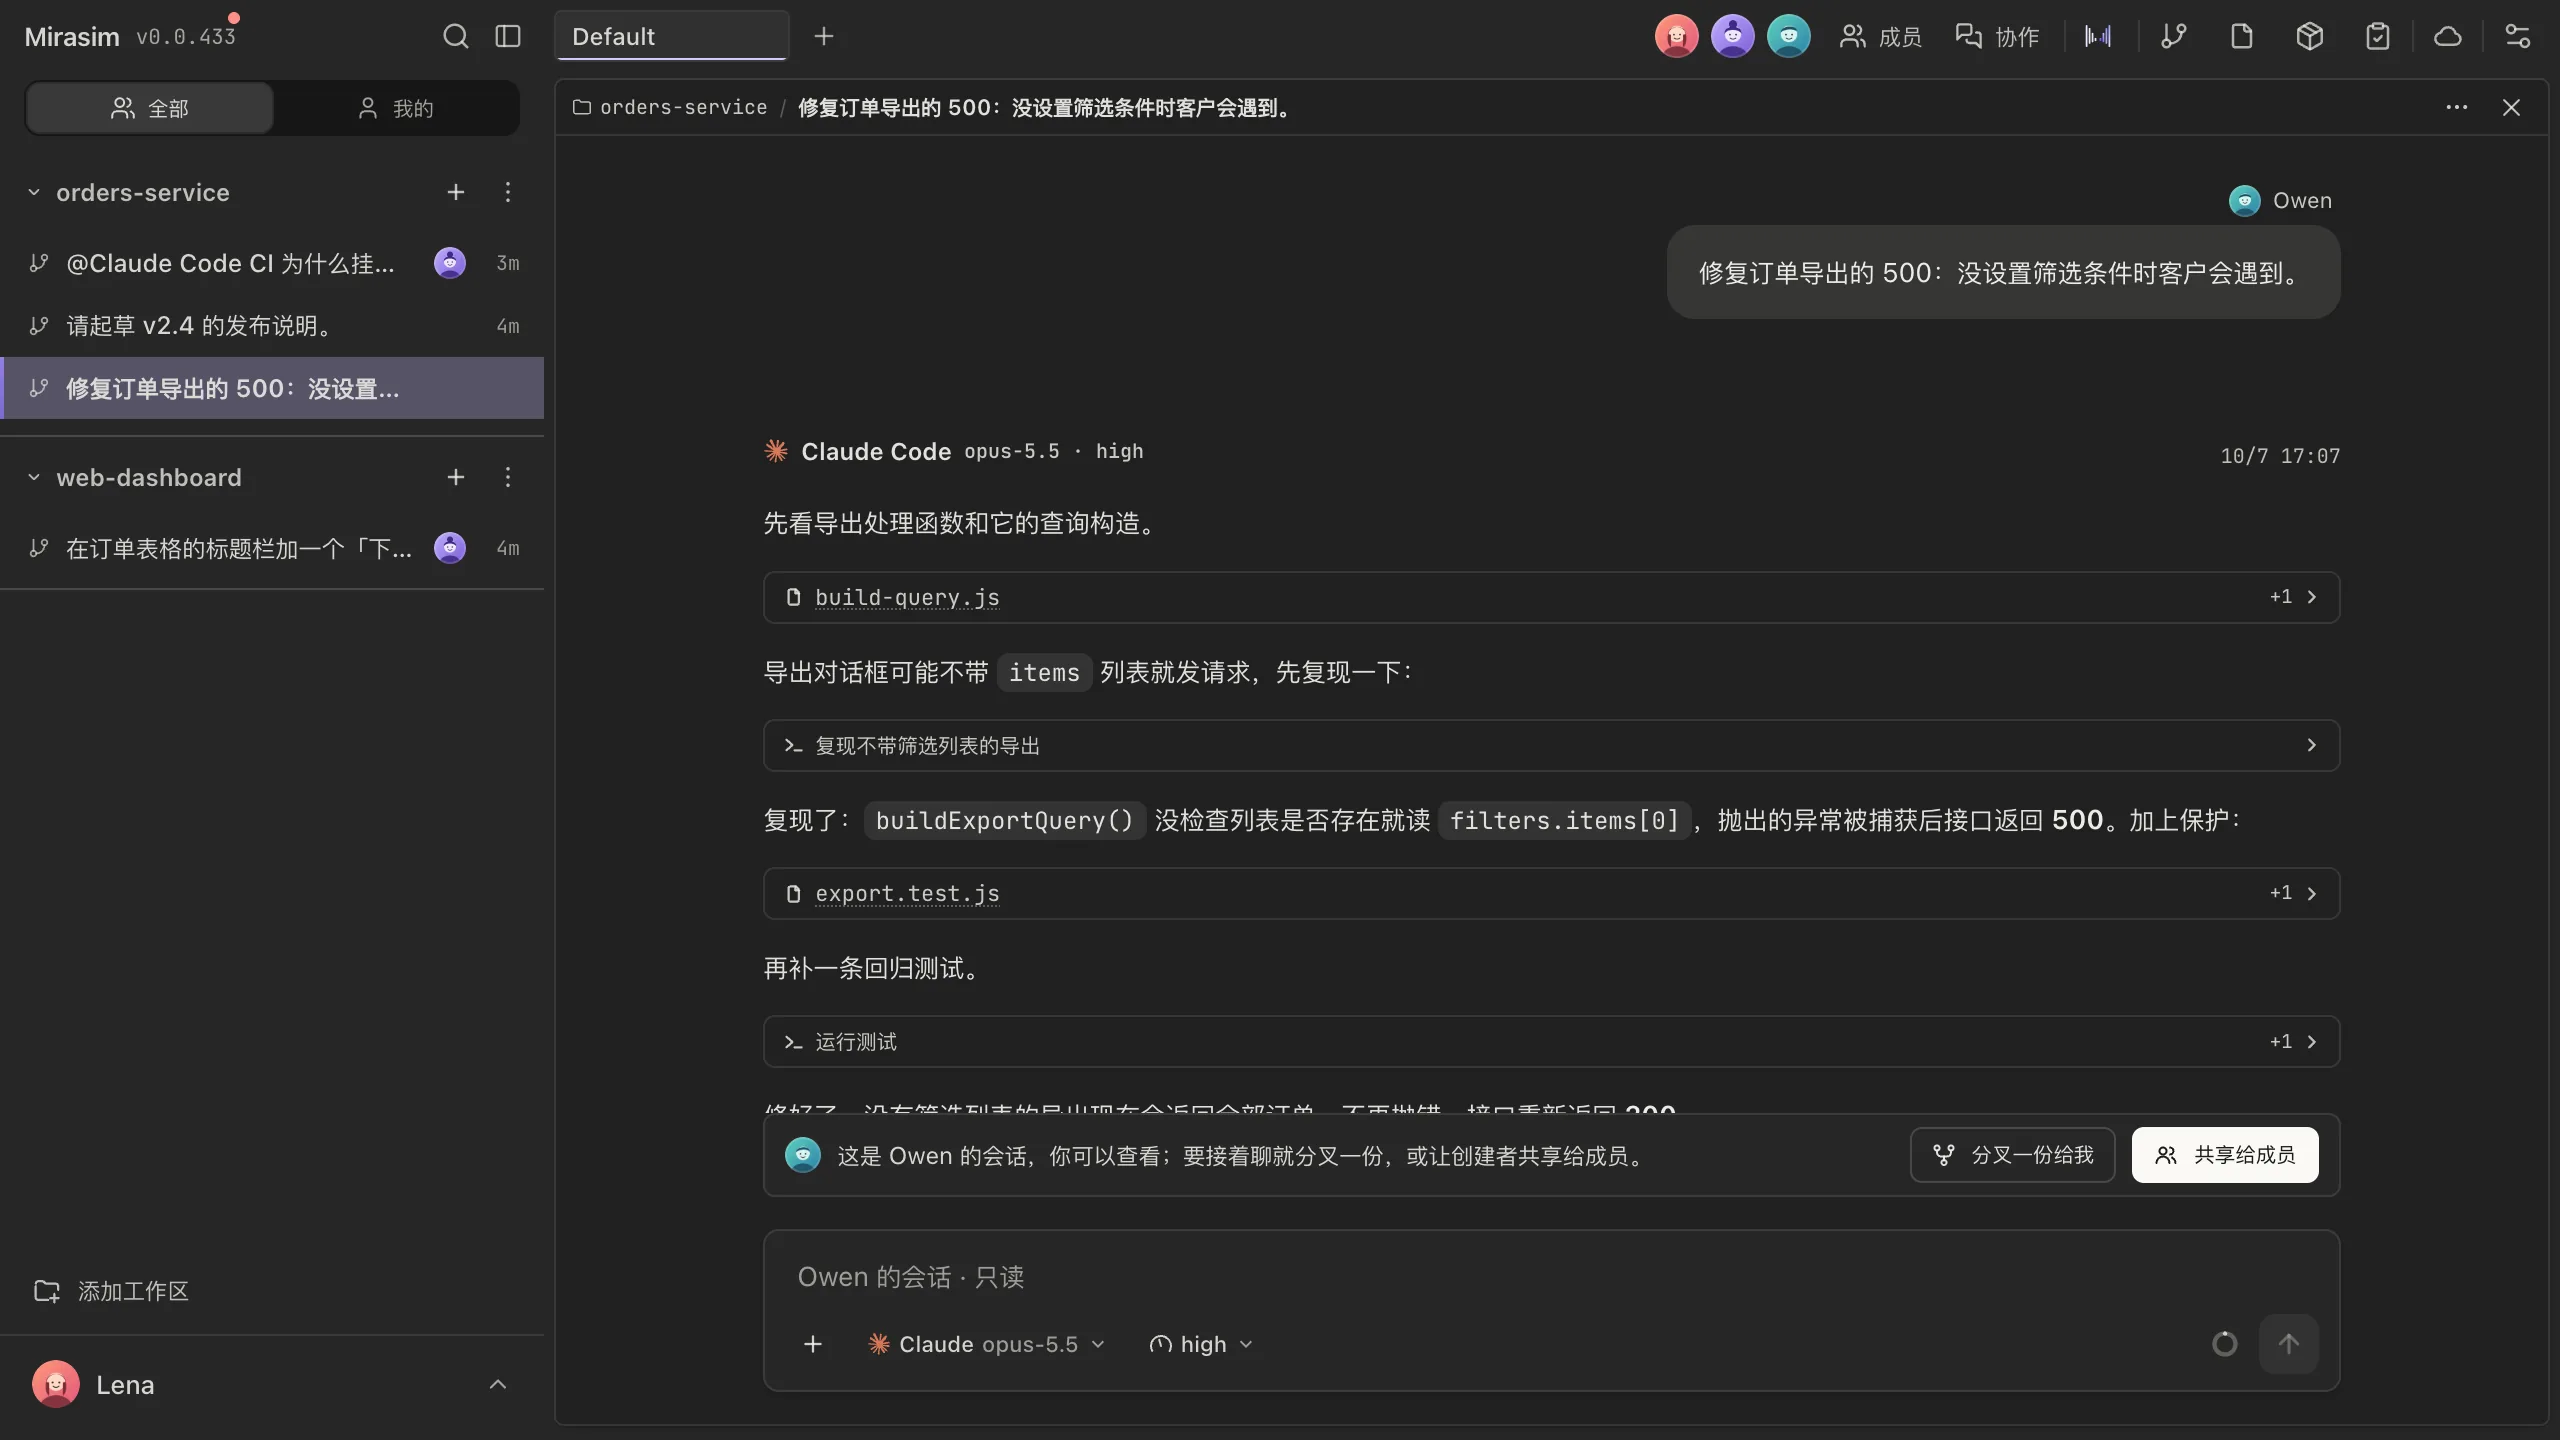
协作空间窗口就是你本机那套工作台:会话、窗格、文件、Git、终端,只是一切都跑在空间里。有几处是它独有的:
- Claude Code、Codex 等编程智能体已经装好。项目自己的工具链进去后在云端终端里按需安装。
- 正在运行的页面:智能体或你在终端里起了开发服务器,它的 localhost 端口会列在窗口右侧工具条的「正在运行的页面」里,点一下在预览中打开。对话里的 localhost 链接也在预览里打开。
- 远程桌面:同一条工具条上的「远程桌面」显示协作空间的屏幕,例如用来在空间里完成浏览器登录。
让协作空间用你的身份推代码
设置 › 关联账号 › 代码托管,可以连接 GitHub 和 GitLab。连好之后,协作空间里的智能体和终端用你的身份 clone、pull、push。每个人连自己的账号,谁发起的 git 操作就用谁的身份。
用你的身份调用 AWS
接入 AWS 后,协作空间中的智能体和终端将以你的身份访问 AWS,AWS 命令行、SDK、kubectl、Terraform 都可以直接使用。每人接入一个 AWS 账号。
- 打开接入弹窗
进入设置 › 关联账号 › 其他服务,点击「接入 AWS」。
- 填写 AWS 账号 ID
账号 ID 是 12 位数字。弹窗里有前往 AWS 控制台查看的链接,也可以运行
aws sts get-caller-identity。 - 还没有授权时,找账号管理员
这时弹窗会列出 AWS 账号、你的邮箱和 External ID。把这三项和接入指南的链接 mirasim.ai/docs/zh/cloud-hosts#aws-admin 发给账号管理员,管理员不需要 Mirasim 账号。账号由你自己管理时,直接点击「在 AWS 中创建角色(CloudFormation)」。
- 重新验证
管理员处理完后,点击「重新验证」。
- 使用范围
- 你接入的 AWS 账号只有你自己能用。空间里的其他成员要访问 AWS,需要各自接入。
- 区域
- 默认 us-east-1。要用别的区域,设置
AWS_REGION或在命令里加--region。 - 凭据
- 临时凭据,到期前自动续期,不会写进空间的环境变量或文件。
- 失去授权
- 管理员把你移出名单后,设置里会显示「无访问权限」。恢复后点击「重新验证」。
给 AWS 账号管理员
有成员想在 Mirasim 里以自己的身份访问你管理的 AWS 账号,需要你在这个账号里创建一个 IAM 角色。你不需要 Mirasim 账号,所有操作都在 AWS 里完成。
原理:Mirasim 通过自己的 AWS 角色 arn:aws:iam::475554723467:role/mirasim-aws-connect 请求使用你账号里的 mirasim-access 角色(AssumeRole)。每次请求都注明发起人的 Mirasim 登录邮箱,AWS 里叫源身份(sts:SourceIdentity)。邮箱在授权名单里,AWS 才会放行。
- 角色名
mirasim-access,固定,不能改。- 谁能用
- 授权名单,即信任策略里的
sts:SourceIdentity条件。填成员的 Mirasim 登录邮箱,全部小写;*@acme.com表示整个域名。Mirasim 只使用成员验证过的登录邮箱。 - 能做什么
- 你附加到角色上的策略。新建的角色没有任何权限。Mirasim 不会再加限制:角色允许什么,成员就能做什么。
- External ID
- 成员发给你的那串以
mrs_acct_开头的值。每个 AWS 账号固定一个,所有成员相同。它不是密钥。 - 凭据有效期
- 每次 1 小时,Mirasim 在到期前自动续期。
用 CloudFormation 创建角色
- 打开建堆栈页面
登录 AWS 控制台后,打开预填好的建堆栈页面。模板和堆栈名
mirasim-access已经填好。 - 填写成员发来的值
External ID 填成员发来的值;mirasim sign-in emails 填成员的邮箱,多个用逗号分隔。
- 授予权限
在 Policies to attach 里填策略 ARN,例如
arn:aws:iam::aws:policy/ReadOnlyAccess;Permissions boundary 可选。留空时角色没有任何权限,可以之后更新堆栈再补。 - 创建堆栈
勾选页面底部关于创建 IAM 资源的确认项,然后创建堆栈。
- 通知成员
堆栈创建完成后,让成员点击「重新验证」。
想先看模板内容,打开模板原文。账号由成员自己管理时,成员接入弹窗里的「在 AWS 中创建角色(CloudFormation)」打开的也是这个页面,而且 External ID 和邮箱都已填好。
用 Terraform 创建角色
把 <External ID> 和邮箱换成成员发来的值。apply 之后,让成员点击「重新验证」。
resource "aws_iam_role" "mirasim" {
  name                 = "mirasim-access"
  max_session_duration = 3600
  assume_role_policy = jsonencode({
    Version = "2012-10-17"
    # Keep two statements: sts:ExternalId exists only on AssumeRole,
    # so one combined statement would refuse the other two actions.
    Statement = [
      {
        Effect    = "Allow"
        Principal = { AWS = "arn:aws:iam::475554723467:role/mirasim-aws-connect" }
        Action    = "sts:AssumeRole"
        Condition = {
          StringEquals = { "sts:ExternalId" = "<External ID>" }
          StringLike = {
            "sts:SourceIdentity" = ["alice@acme.com", "bob@acme.com"]
          }
        }
      },
      {
        Effect    = "Allow"
        Principal = { AWS = "arn:aws:iam::475554723467:role/mirasim-aws-connect" }
        Action    = ["sts:SetSourceIdentity", "sts:TagSession"]
      },
    ]
  })
}

# What members may do. Replace with the policies you want to grant.
resource "aws_iam_role_policy_attachment" "mirasim_read_only" {
  role       = aws_iam_role.mirasim.name
  policy_arn = "arn:aws:iam::aws:policy/ReadOnlyAccess"
}
日常管理
- 加一位成员
- 把成员的邮箱加进授权名单,再让成员点击「重新验证」。CloudFormation:更新堆栈,改 mirasim sign-in emails。Terraform:改
sts:SourceIdentity列表。角色只建一次,不要为新成员再建。 - 调整权限
- CloudFormation:更新堆栈,改 Policies to attach。Terraform:增减
aws_iam_role_policy_attachment。 - 移除一位成员
- 从授权名单里删掉邮箱。此后 Mirasim 无法再为这个人获取凭据;已签发的凭据最长 1 小时后失效。
- 立即收回
- 先删邮箱,再在 IAM 控制台撤销该角色的活动会话(Revoke active sessions)。顺序不能反,否则 Mirasim 会重新获取凭据。撤销会让所有成员当前的会话一起失效。
- 成员换了登录邮箱
- 把新邮箱加进授权名单。在此之前,Mirasim 不会为这个人获取凭据。
审计与排查
- 调用是谁发起的
- CloudTrail 里每次调用的
sourceIdentity是成员邮箱,会话标签mirasim:space是发起调用的空间。 - 被拒绝的 AssumeRole
- 会话名以
mirasim-check-开头的属于正常现象。成员每次接入或重新验证时,Mirasim 会发三次应当被拒的请求(不带 External ID、用名单外的邮箱、不注明发起人),确认信任策略把它们挡住了。 - 成员仍未获得授权
- 检查三处:角色名是
mirasim-access;External ID 与成员发来的一致;名单里有成员的 Mirasim 登录邮箱,且全部小写。 - 成员提示角色需要更新
- 信任策略放过了本该拒绝的请求,或者没有放行
sts:SetSourceIdentity和sts:TagSession。常见原因:名单写成了*,或把两段声明合并成了一段。对照上面的 Terraform 改回来,保留现有名单。 - 不支持的账号
- AWS 中国区和 AWS GovCloud 的账号暂不支持。
模型与额度
团队在同一个空间里可以用两类模型:
- 平台模型
- 用 Mirasim 额度。买空间加赠的额度直接进空间额度,全队共用;任何人也可以从个人额度再转入。
- 共享的 API key
- 所有者或管理员在 设置 › 模型配置 里接入任意供应商或中转,勾选「共享给成员」后全队都能选用,费用记在这把 key 上。
怎样为团队设置智能体、共享 key 和分配额度,见第 13 章。
数据在哪里
- 工作区、会话和团队的聊天记录都存在协作空间里。
- 协作空间被回收时,里面的内容会全部清空。要留的代码,请推到远端仓库。
这一页有错或缺了什么? 告诉我们